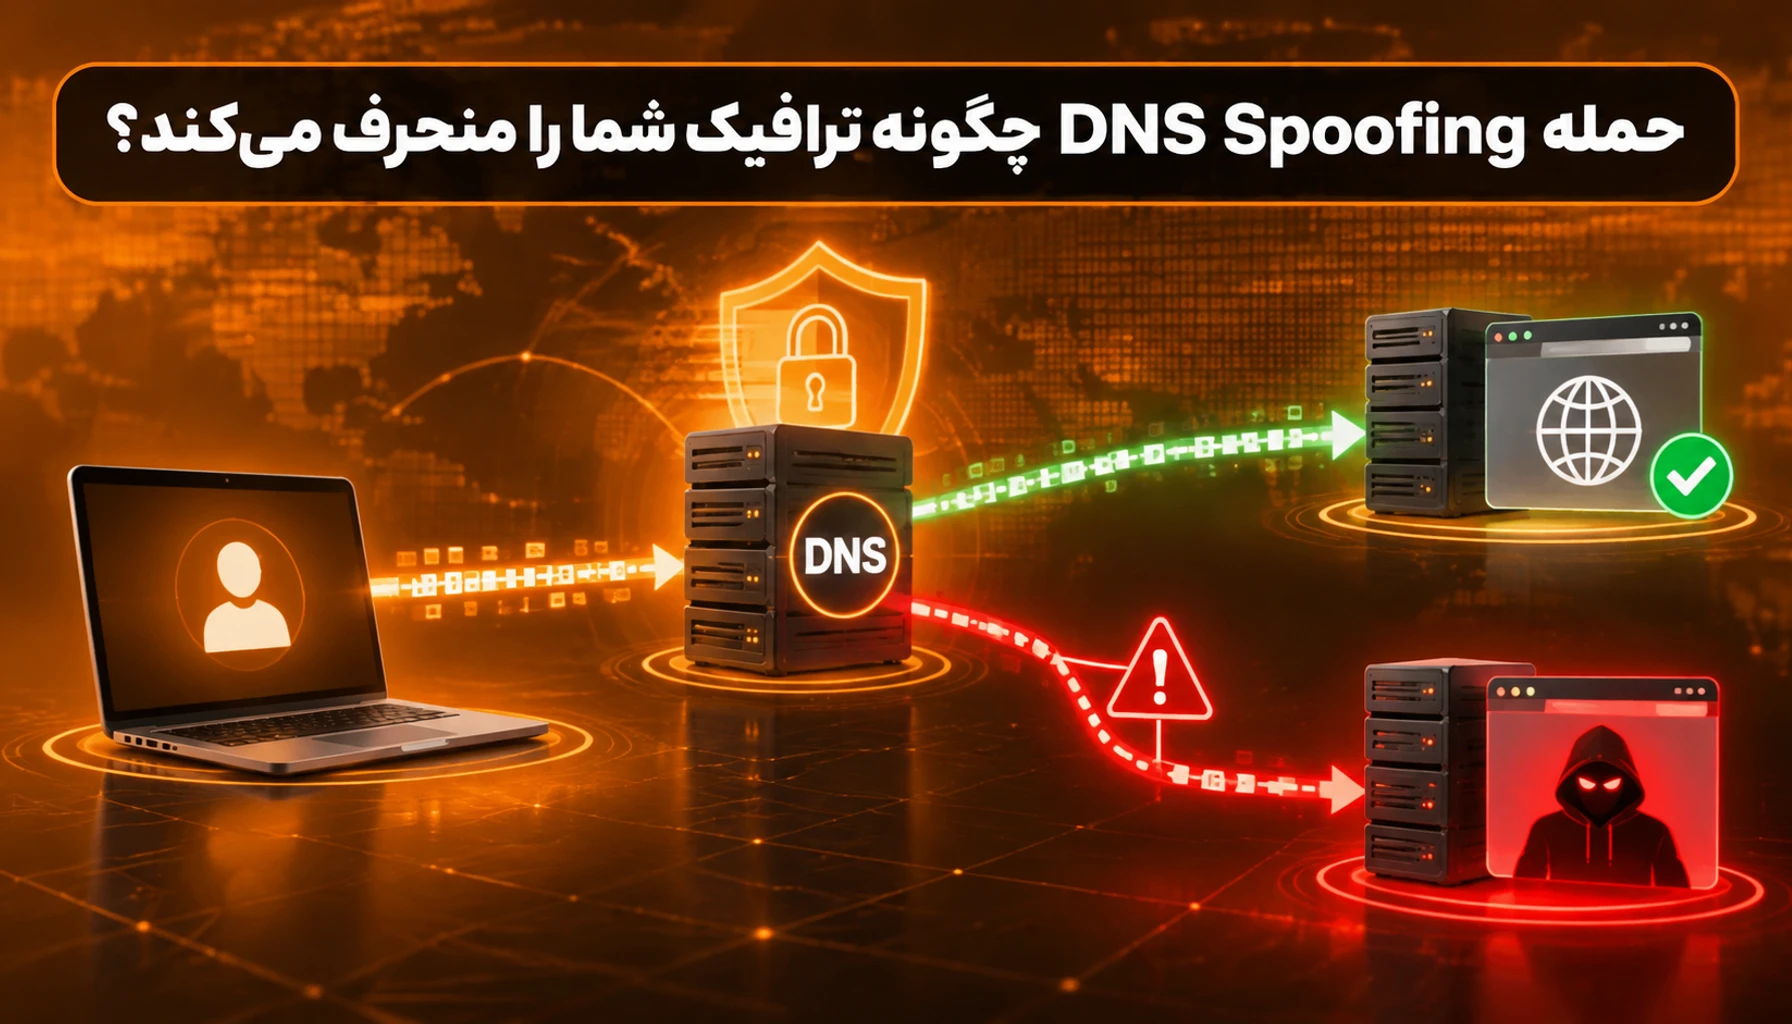
فرض کنید آدرس بانک خود را در مرورگر وارد میکنید، اتصال برقرار میشود و صفحهای کاملاً شبیه سایت بانک نمایش داده میشود؛ اما اطلاعات ورود شما به سروری در اختیار مهاجم میرود. در چنین حالتی احتمالاً مرورگر هشدار گواهی نداده و آدرس هم در نگاه اول درست به نظر میرسد. این سناریو نتیجه یک حمله DNS Spoofing یا مسمومسازی پاسخ DNS است که در آن مهاجم بدون دستکاری خود وبسایت، مسیر رسیدن شما به آن سایت را منحرف میکند.
DNS نقش دفترچه تلفن اینترنت را دارد: نام دامنه را به آدرس IP تبدیل میکند. اگر مهاجم بتواند در این تبدیل دخالت کند، میتواند ترافیک شما را به سرور دلخواه خود هدایت کند، بدون آنکه لازم باشد گواهی SSL را بشکند یا به سرور اصلی نفوذ کند. به همین دلیل DNS Spoofing یکی از پرکاربردترین تکنیکهای مقدماتی در حملات فیشینگ و سرقت اعتبارنامه در شبکههای سازمانی است.
در این مقاله مکانیزم دقیق این حمله، تفاوت آن با ARP Spoofing، روشهای تشخیص در شبکه سازمانی و اقدامات پیشگیرانهای را که واقعاً اثرگذار هستند بررسی میکنیم. هدف این است که پس از مطالعه، بتوانید ریسک این حمله را در شبکه خود ارزیابی و لایههای دفاعی مناسب را انتخاب کنید.
DNS چگونه کار میکند و نقطه ضعف آن کجاست؟
وقتی نامی مانند example.com را وارد میکنید، سیستمعامل ابتدا در کش محلی خود جستجو میکند. اگر پاسخ موجود نباشد، درخواست به Resolver تنظیمشده (معمولاً DNS سرور ISP یا سرور داخلی سازمان) ارسال میشود. Resolver نیز در صورت نداشتن پاسخ، از سرورهای Authoritative و بهصورت بازگشتی از ریشه تا دامنه نهایی پرسوجو میکند.
پروتکل DNS سنتی بر پایه UDP و پورت ۵۳ کار میکند و در طراحی اولیه آن، هیچ مکانیزم احراز هویتی برای پاسخها در نظر گرفته نشده بود. کلاینت فقط به این اتکا میکند که اولین پاسخ معتبر، از سرور درست آمده است. همین ویژگی، بستر اصلی حمله DNS Spoofing است: مهاجم تلاش میکند پاسخ جعلی خود را پیش از پاسخ واقعی به کلاینت برساند.
علاوه بر این، بسیاری از شبکهها به کش DNS محلی متکی هستند. اگر مهاجم بتواند یک رکورد جعلی را در کش Resolver داخلی ثبت کند (Cache Poisoning)، آن رکورد تا زمان انقضای TTL برای همه کاربران شبکه معتبر تلقی میشود و دامنه اثر حمله بهشدت گستردهتر میشود.
مکانیزم حمله DNS Spoofing
در سادهترین شکل، مهاجم باید در مسیر ارتباط بین کلاینت و Resolver قرار داشته باشد. این کار معمولاً با ترکیب DNS Spoofing و ARP Spoofing انجام میشود؛ ابتدا با ARP Spoofing ترافیک قربانی به سمت دستگاه مهاجم هدایت میشود (Man-in-the-Middle) و سپس پاسخهای DNS جعلی جایگزین پاسخهای واقعی میشوند. برای آشنایی با حملات مرتبط با لایههای پایینتر شبکه، مطالعه منابع تخصصی امنیت شبکه توصیه میشود.
مراحل معمول این حمله به شکل زیر است:
- مهاجم با ارسال ARP Reply جعلی، خود را بهعنوان Gateway یا DNS Server به قربانی معرفی میکند.
- قربانی درخواست DNS برای دامنه هدف (مثلاً بانک یا سرویس ایمیل) ارسال میکند.
- مهاجم درخواست را میبیند و پیش از پاسخ واقعی، پاسخی با IP سرور خودش ارسال میکند.
- مرورگر قربانی به سرور مهاجم متصل میشود؛ در صورت استفاده از HTTP، محتوا کاملاً قابل جعل است.
- در HTTPS، مهاجم یا از گواهی معتبر برای دامنهای مشابه استفاده میکند یا با خطای گواهی مواجه میشود که بسیاری از کاربران آن را نادیده میگیرند.
نوع دیگری از حمله، DNS Cache Poisoning است که در آن مهاجم مستقیماً Resolver را هدف میگیرد و با ارسال پاسخهای جعلی همراه با شناسه تراکنش حدسی، رکوردی را در کش آن ثبت میکند. این روش نیازمند حدسزدن شناسه تراکنش و پورت مبدأ است و در Resolverهای ضعیف با پورت ثابت، عملیتر میشود.
تفاوت DNS Spoofing و ARP Spoofing
این دو حمله اغلب با هم اشتباه گرفته میشوند، در حالی که در لایههای متفاوتی از مدل شبکه عمل میکنند. ARP در لایه پیوند داده (لایه ۲) آدرس MAC را به IP نگاشت میکند، در حالی که DNS در لایه کاربرد (لایه ۷) نام دامنه را به IP تبدیل میکند.
| ویژگی | ARP Spoofing | DNS Spoofing |
|---|---|---|
| لایه شبکه | لایه ۲ (Data Link) | لایه ۷ (Application) |
| هدف | جعل نگاشت IP به MAC | جعل نگاشت نام دامنه به IP |
| دامنه اثر | محدود به شبکه محلی (LAN) | میتواند کل شبکه یا فراتر را تحت تأثیر قرار دهد |
| ابزار رایج تشخیص | ARP Watch، Dynamic ARP Inspection | DNSSEC، تحلیل پاسخهای DNS، مانیتورینگ Resolver |
| نقش در زنجیره حمله | معمولاً مقدمهچین برای MITM | هدف نهایی برای انحراف ترافیک یا فیشینگ |
در عمل، مهاجم در شبکه محلی ابتدا ARP Spoofing انجام میدهد تا ترافیک را از خود عبور دهد و سپس DNS Spoofing را روی همان مسیر اجرا میکند. بنابراین دفاع در برابر یکی، بدون توجه به دیگری کافی نیست.
روشهای تشخیص DNS Spoofing
تشخیص این حمله در سطح کلاینت دشوار است، زیرا کاربر معمولاً فقط یک اتصال ساده میبیند. اما در سطح شبکه، نشانههایی وجود دارد که با ابزارهای مناسب قابل رصد هستند.
پایش یکپارچگی پاسخهای DNS
یکی از روشهای عملی، مقایسه پاسخهای DNS از چند Resolver مستقل است. اگر پاسخ یک Resolver داخلی با پاسخ یک Resolver عمومی معتبر تفاوت داشته باشد، احتمال دستکاری وجود دارد. همچنین رکوردهای TTL غیرعادی (بسیار کوتاه یا بسیار طولانی) میتوانند نشانه دستکاری باشند.
استفاده از DNSSEC و اعتبارسنجی
DNSSEC با امضای دیجیتال رکوردها، امکان جعل پاسخ را بسیار دشوار میکند. اگرچه DNSSEC بهطور کامل جایگزین سایر لایههای دفاعی نیست، اما در صورت پیادهسازی درست، پاسخهای جعلی را در همان مرحله اعتبارسنجی رد میکند. در شبکه سازمانی، فعالسازی اعتبارسنجی DNSSEC روی Resolver داخلی یکی از مؤثرترین اقدامات است.
مانیتورینگ و لاگگیری
ثبت و تحلیل لاگهای DNS (با ابزارهایی مانند Zeek، Suricata یا Resolverهای لاگگیر) میتواند الگوهای مشکوک مانند نوسان ناگهانی IP برای یک دامنه، درخواستهای مکرر برای دامنههای تازه ثبتشده یا پاسخ از سرورهای غیرمنتظره را آشکار کند. در شبکههای بزرگ، این کار معمولاً با SIEM انجام میشود.
پیشگیری در شبکه سازمانی
پیشگیری از DNS Spoofing نیازمند ترکیب چند لایه دفاعی است؛ هیچ راهحل واحدی کافی نیست. در ادامه اقدامات کلیدی را مرور میکنیم.
- اجبار به HTTPS و HSTS: استفاده از HSTS در مرورگرها و سرورها، امکان downgrade به HTTP را محدود میکند و جعل محتوا را سختتر میسازد.
- فعالسازی DNSSEC: هم در Resolverهای داخلی و هم در دامنههای سازمانی که کنترل میشوند.
- استفاده از DNS رمزنگاریشده: پروتکلهایی مانند DNS over HTTPS (DoH) و DNS over TLS (DoT) محرمانگی و یکپارچگی درخواستها را بهبود میدهند و مانع شنود و دستکاری در مسیر میشوند.
- محدودسازی Resolverهای مجاز: در فایروال، فقط Resolverهای داخلی و تأییدشده اجازه خروج به پورت ۵۳ را داشته باشند تا از استفاده از DNS سرورهای عمومی ناشناس جلوگیری شود.
- پیکربندی امن ARP: فعالسازی Dynamic ARP Inspection و Port Security در سوئیچها برای مقابله با ARP Spoofing بهعنوان پیشنیاز MITM.
- آموزش کاربران: کاربران باید بدانند خطای گواهی SSL را نادیده نگیرند و آدرس دقیق دامنه را بررسی کنند.
برای تیمهای فنی که مسئول پایش و اسکریپتنویسی در سازمان هستند، خودکارسازی بررسی پاسخهای DNS با پایتون میتواند بخشی از فرآیند تشخیص شود. نمونه ساده زیر با کتابخانه استاندارد پایتون، پاسخ یک دامنه را از دو Resolver متفاوت مقایسه میکند و در صورت تفاوت هشدار میدهد:
import socket
def resolve_via(domain: str, server: str) -> set:
"""آدرسهای IP دامنه را با استفاده از Resolver مشخص برمیگرداند."""
import dns.resolver # pip install dnspython
resolver = dns.resolver.Resolver(configure=False)
resolver.nameservers = [server]
resolver.timeout = 3
resolver.lifetime = 3
answers = resolver.resolve(domain, "A")
return {r.address for r in answers}
def check_dns_consistency(domain: str, internal: str, public: str) -> None:
try:
internal_ips = resolve_via(domain, internal)
public_ips = resolve_via(domain, public)
except Exception as exc:
print(f"[!] خطا در پرسوجوی DNS: {exc}")
return
if internal_ips != public_ips:
print(f"[ALERT] پاسخهای DNS برای {domain} متفاوت است!")
print(f" Internal: {sorted(internal_ips)}")
print(f" Public: {sorted(public_ips)}")
else:
print(f"[OK] پاسخهای DNS برای {domain} یکسان است: {sorted(internal_ips)}")
if __name__ == "__main__":
check_dns_consistency("example.com", "10.0.0.53", "1.1.1.1")
برای بررسی رکوردهای DNSSEC و امضای دیجیتال پاسخها نیز میتوان از dnspython استفاده کرد. نمونه زیر نشان میدهد چگونه وجود امضای RRSIG برای یک دامنه بررسی شود:
import dns.resolver
def has_dnssec_signature(domain: str) -> bool:
resolver = dns.resolver.Resolver()
try:
answer = resolver.resolve(domain, "A", raise_on_no_answer=False)
if answer.rrset is None:
return False
# dnspython در صورت وجود امضا، آن را در response بهصورت RRSIG نشان میدهد
return any(rr.rdtype == dns.rdatatype.RRSIG for rr in answer.response.answer)
except dns.resolver.NoNameservers:
return False
except Exception as exc:
print(f"خطا: {exc}")
return False
if __name__ == "__main__":
domain = "cloudflare.com"
print(f"{domain} دارای امضای DNSSEC است: {has_dnssec_signature(domain)}")
این اسکریپتها جایگزین راهکارهای سازمانی نیستند، اما برای بررسی سریع و خودکار در محیط آزمایشی یا بهعنوان گام اول در فرآیند تشخیص مفیدند.
اشتباههای رایج
- اتکای صرف به HTTPS: بسیاری تصور میکنند وجود قفل HTTPS یعنی اتصال امن است؛ در حالی که مهاجم میتواند با گواهی معتبر برای دامنهای شبیه به دامنه اصلی، کاربر را فریب دهد.
- نادیده گرفتن ARP Spoofing: بدون کنترل ARP در شبکه محلی، DNS Spoofing بسیار سادهتر اجرا میشود؛ دفاع در لایه ۲ پیشنیاز دفاع در لایه ۷ است.
- اجازه خروج آزاد به پورت ۵۳: اگر کلاینتها بتوانند مستقیماً با هر DNS سروری ارتباط بگیرند، کنترل پاسخها از دست میرود.
- باور به کافی بودن DNSSEC: DNSSEC یکپارچگی پاسخ را تضمین میکند، اما در برابر ARP Spoofing یا حملات فیشینگ مبتنی بر دامنههای مشابه محافظت کاملی نمیدهد.
- بیتوجهی به کش Resolver: یک رکورد جعلی در کش میتواند ساعتها یا روزها فعال بماند؛ پاکسازی و پایش دورهای کش لازم است.
جمعبندی و اقدام پیشنهادی
DNS Spoofing با سوءاستفاده از نبود احراز هویت در پروتکل DNS، ترافیک کاربران را به مقصدی غیرمنتظره هدایت میکند و در ترکیب با ARP Spoofing، بستری برای فیشینگ و سرقت اطلاعات فراهم میسازد. دفاع مؤثر نیازمند چند لایه است: فعالسازی DNSSEC، استفاده از DoH یا DoT، محدودسازی Resolverهای مجاز، کنترل ARP در سوئیچها و آموزش کاربران.
بهعنوان یک اقدام مشخص، همین امروز فهرست Resolverهای مجاز شبکه خود را بررسی کنید و مطمئن شوید که تنها Resolverهای داخلی و تأییدشده اجازه خروج به پورت ۵۳ دارند. اگر مسئول توسعه ابزارهای پایش هستید، میتوانید با آموزش برنامهنویسی پایتون از صفر تا پیشرفته اسکریپتهای خودکار تشخیص ناهنجاری DNS را در فرآیند مانیتورینگ سازمان جای دهید.
پرسشهای پرتکرار
آیا HTTPS در برابر DNS Spoofing محافظت میکند؟
HTTPS و HSTS جلوی جعل کامل محتوا را میگیرند، اما مهاجم میتواند دامنهای مشابه با گواهی معتبر بسازد و کاربر را فریب دهد. بنابراین HTTPS مکمل سایر لایههای دفاعی است، نه جایگزین آنها.
تفاوت DNS Spoofing و DNS Cache Poisoning چیست؟
در DNS Spoofing مهاجم پاسخ یک درخواست مشخص را جعل میکند، اما در Cache Poisoning تلاش میکند رکورد جعلی را در کش Resolver ثبت کند تا همه کاربران آن Resolver تا زمان انقضای TTL تحت تأثیر قرار گیرند.
DNSSEC تا چه حد از حمله جلوگیری میکند؟
DNSSEC با امضای دیجیتال رکوردها، پاسخهای جعلی را در مرحله اعتبارسنجی رد میکند؛ اما در برابر ARP Spoofing، حملات فیشینگ با دامنه مشابه و ضعف پیکربندی کلاینتها محافظت کاملی ارائه نمیدهد.
چگونه در شبکه سازمانی DNS Spoofing را تشخیص دهیم؟
مقایسه پاسخهای Resolver داخلی با Resolver عمومی معتبر، بررسی امضای DNSSEC، تحلیل لاگهای DNS و پایش تغییرات ناگهانی IP برای یک دامنه از روشهای رایج تشخیص هستند.
نظرات کاربران (0)
هنوز نظری ثبت نشده است. اولین نفری باشید که نظر میدهید!